Rollen je Aktion
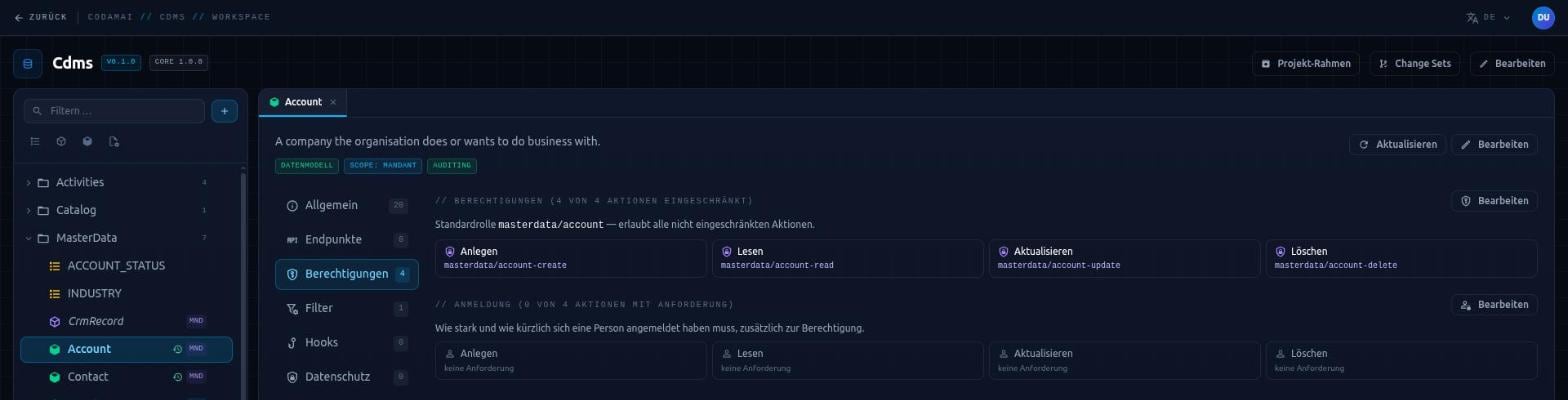
Im Hub markieren Sie, welche Aktionen eines Modells – Anlegen, Lesen, Ändern, Löschen – eine eigene Rolle verlangen. Rollennamen vergeben Sie nicht von Hand: Sie entstehen beim Build nach einem festen Schema und stehen danach in Identity & Access zur Vergabe bereit. Fehlt eine Rolle, lehnt Data Management die Anfrage ab und nennt genau diese Rolle.
Schutz für einzelne Felder und Beziehungen
Eine Rolle an einem einzelnen Feld schützt einen Wert zusätzlich – etwa das Gehalt in einer sonst breit lesbaren Abrechnung. Wer die Rolle nicht hat, sieht das Feld nicht, kann es nicht ändern und weder danach filtern noch sortieren, weil schon die Suche den Wert verraten würde. Ein Ersetzen ohne das Feld löscht den verborgenen Wert nicht.
An einer Beziehung öffnet eine Feldrolle dagegen einen zusätzlichen Weg: Notizen lassen sich dann über das Objekt lesen, zu dem sie gehören, ohne dass alle Notizen direkt durchsuchbar werden.
Sichtbarkeit je Datensatz
Welche Datensätze eine Person sieht, regeln Filter, die Data Management an jede Anfrage hängt. Der Client sieht sie nicht und kann sie nicht abschalten.
- Eigene Daten: In Benutzer-Modellen sieht jede Person nur ihre eigenen Datensätze. Keine Rolle hebt das auf, auch nicht für Administratoren.
- Attributfilter: Ein Wert aus dem Profil der Person, etwa ihre Vertriebsregionen, schränkt ein Feld ein. Im Hub verbinden Sie Attribut und Feld, ohne Code.
- Eigene Filter: projektspezifische Regeln, etwa „Entwürfe sieht nur die Redaktion“.
Kein stilles Durchrutschen
Lässt sich ein solcher Filter nicht anwenden, scheitert die Anfrage, statt mehr zu liefern. Ein unsichtbarer Datensatz verhält sich wie ein nicht vorhandener – auch beim Ändern und Löschen. So verrät eine Antwort nicht einmal, ob es fremde Datensätze gibt.
Manche Aktionen verlangen mehr als die richtige Rolle. Je Aktion legen Sie fest, wie stark und wie kürzlich sich eine Person angemeldet haben muss: einfach angemeldet, mit zweitem Faktor oder phishing-resistent, etwa per Passkey, optional mit Höchstalter der Anmeldung. Reicht die Anmeldung nicht, meldet die Anwendung das zurück, und nach einer erneuten, stärkeren Anmeldung geht es weiter.
Texte mit der Regel „verschlüsselt“, etwa eine Bankverbindung, stehen verschlüsselt in der Datenbank und kommen für berechtigte Personen im Klartext zurück. Ein in der Datenbank veränderter Wert wird erkannt und nicht ausgeliefert.
Wofür das im Alltag sorgt
Rechte werden Teil des Modells – sichtbar, prüfbar und für alle Zugriffswege gleich.
- Eine fehlende Rolle fällt beim ersten Test auf: Standardmäßig lehnt Data Management Unerlaubtes mit einer klaren Meldung ab, statt Antworten still zu kürzen.
- Zusätzliche Hürden für sensible Aktionen, ohne eigene Anmeldelogik zu bauen.
- Dieselbe Abfrage liefert jeder Person genau die Datensätze, die sie sehen darf.