Eine Prüfung vor jedem Modul
Jede Anfrage durchläuft zuerst die Prüfung von CIAS: Ist der Anmeldenachweis gültig und für dieses System bestimmt? Unter welchem Mandanten läuft die Anfrage, und darf dieser bedient werden? Welche Rollen und Attribute gelten? Erst wenn alles passt, erreicht die Anfrage das Modul. Data Management und Reporting arbeiten mit genau diesem Ergebnis und müssen es nicht selbst herleiten.
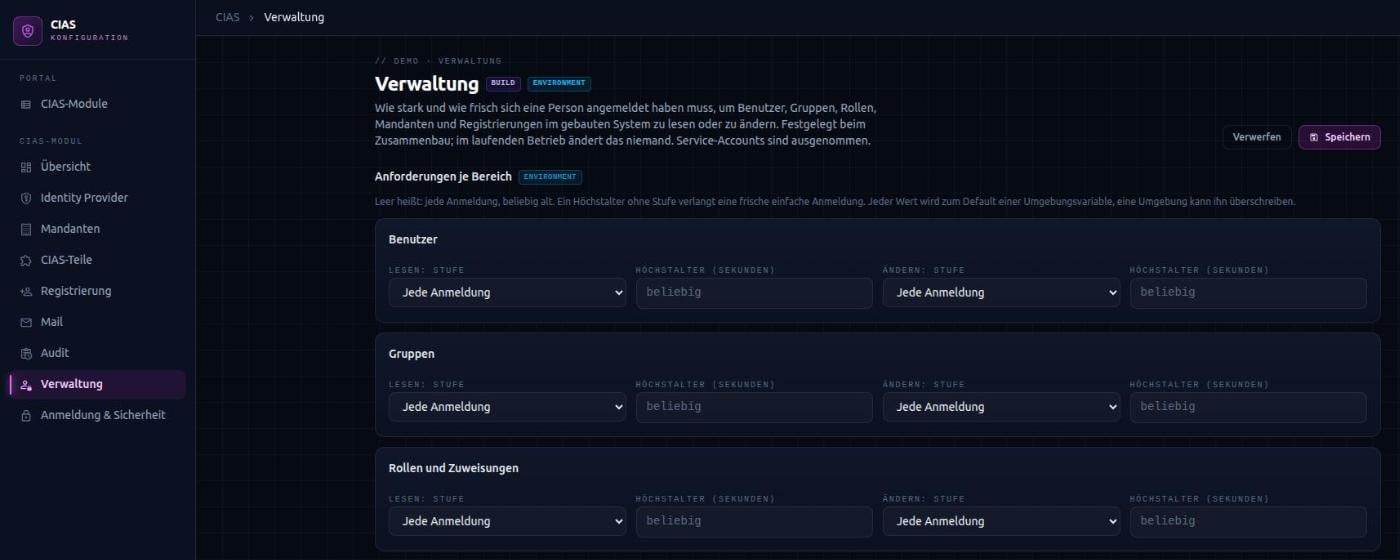
Anmeldestufen und Höchstalter
Für die meisten Operationen reicht es, angemeldet zu sein. Manche verlangen mehr. Dafür kennt CIAS drei feste, geordnete Stufen:
- Einfache Anmeldung – auf jedem Weg, den Ihr Identity Provider erlaubt.
- Zweiter Faktor – zusätzlich zum Passwort, etwa ein Einmalcode.
- Phishing-resistent – mit einem Faktor, der an die echte Adresse gebunden ist, etwa einem Passkey oder Sicherheitsschlüssel.
Step-up statt Neuanfang
Zur Stufe kann ein Höchstalter kommen: Wie lange darf die Anmeldung höchstens her sein? Reicht die Anmeldung nicht, sagt die Antwort genau, was fehlt. Die Oberfläche schickt die Person zum Identity Provider, und der fragt nur nach dem fehlenden Schritt. Geprüft wird in sinnvoller Reihenfolge: erst ob jemand die Operation überhaupt darf, dann ob die Anmeldung reicht. Niemand wird zu einer stärkeren Anmeldung geschickt, nach der er trotzdem nicht hineinkommt.
Anmeldestufen je Verwaltungsbereich
Benutzer, Gruppen, Rollen und Zuweisungen, Mandanten und Registrierungen sind die heikelsten Daten eines Systems. Für jeden dieser fünf Bereiche legen Sie getrennt für Lesen und Ändern eine Stufe und ein Höchstalter fest – zum Beispiel: Rollen vergibt nur, wer sich in den letzten fünf Minuten mit zweitem Faktor angemeldet hat.
Die Anforderungen werden beim Zusammenbau im Hub festgelegt; eine Umgebung kann sie überschreiben. Im laufenden System ändert sie niemand, auch nicht über eine Oberfläche. Wer eine Anforderung senken könnte, könnte den Step-up für genau die Daten abschalten, die er schützen soll. Ohne Angabe gilt jede Anmeldung – Sie verschärfen gezielt, wo es nötig ist. Der Abgleich meldet Stufen, die der Anmeldeablauf Ihres Identity Providers nicht erreicht.
Im Zweifel geschlossen
CIAS rät nie, wenn es um Rechte geht. Es gibt keinen Standardmandanten, keine Standard-Administratorrolle und keine Standardrollen für neue Personen. Fehlt eine Angabe, die über Rechte entscheidet, startet die Anwendung nicht und nennt, was fehlt. Ein Ausfall gibt niemandem mehr Rechte: Was zuletzt sicher bekannt war, gilt weiter, alles andere wird abgelehnt. Ablehnungen verraten von außen nicht, ob es eine Person oder einen Mandanten gibt – den genauen Grund findet der Betrieb im Log.