Rollen aus Identity & Access
Reporting verwaltet keine Benutzer und Rollen. Es erfährt von Identity & Access, wer anfragt, in welchem Mandanten und mit welchen Rollen, und prüft nur, ob die nötige Rolle vorhanden ist. Welche Rolle wofür nötig ist, stellen Sie je Projekt ein:
- eigene, persönliche Vorlagen schreiben
- Vorlagen des Mandanten schreiben
- endgültige Dokumente auflisten, lesen und prüfen
- Legal Hold setzen und aufheben
- endgültige Dokumente löschen
Jeder sieht nur seinen Mandanten
Eine Person sieht nur Vorlagen und Dokumente ihres eigenen Mandanten sowie die Plattformvorlagen. Die Rolle wird geprüft, bevor überhaupt nach einem Dokument gesucht wird – eine Ablehnung verrät also nicht, ob es das Dokument gibt. Plattformvorlagen schreiben die Plattform-Administratoren; eine Dokumentrolle erhalten sie dadurch nicht.
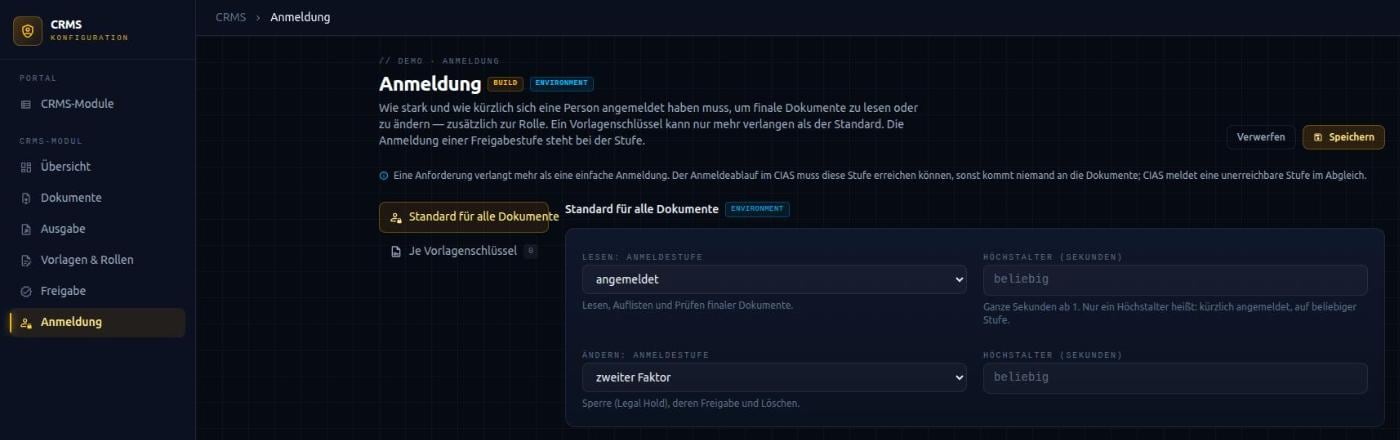
Anmeldestufe und Höchstalter
Die Anmeldestufe beschreibt, wie stark sich eine Person angemeldet hat: einfach, mit zweitem Faktor oder mit einem phishing-resistenten Verfahren wie einem Passkey. Das Höchstalter legt fest, wie lange die Anmeldung höchstens zurückliegen darf. Ein Höchstalter allein heißt: vor dem Zugriff erneut anmelden, etwa vor dem Löschen.
Beides lässt sich getrennt für Lesen und für Ändern festlegen. Lesen umfasst Auflisten, Lesen und Prüfen, Ändern umfasst Legal Hold und Löschen. Technische Konten, mit denen sich eine Anwendung selbst anmeldet, brauchen weiterhin die Rolle; von der Anmeldestufe sind sie ausgenommen, weil sie sich nicht neu anmelden können.
Standard plus strengere Dokumentarten
Ein Standard gilt für alle endgültigen Dokumente. Für einzelne Dokumentarten, erkennbar am Vorlagennamen, können Sie mehr verlangen – etwa dass Gesundheitsberichte nur mit phishing-resistenter Anmeldung in den letzten zwei Minuten gelesen werden. Gelten mehrere Anforderungen, nimmt Reporting die strengere. Eine Dokumentart kann den Standard nie senken.
Reicht die Anmeldung nicht, fordert das System die Person auf, sich stärker oder erneut anzumelden; danach wird die Anfrage wiederholt.
Festgelegt beim Zusammenbau
Die Anforderungen legen Sie im CodamAI Hub fest. Zur Laufzeit lassen sie sich nicht ändern – wer eine Anforderung senken könnte, könnte den Schutz abschalten. Reporting meldet die verlangten Stufen an Identity & Access, und dort wird geprüft, ob der Anmeldeablauf sie erreichen kann. So steht keine Anforderung im System, die niemand erfüllen kann.